O paradigma tradicional de segurança de TI acreditava que 'quem está dentro da rede é confiável'. No modelo Zero Trust, o princípio fundamental é: nunca confie, sempre verifique, inspecione e restrinja acessos ao estritamente necessário.
O maior erro das empresas no Brasil ainda é a chamada rede plana (flat network), onde computadores de estagiários, servidores de faturamento, impressoras e celulares de visitantes compartilham a mesma faixa de broadcast (ex: 192.168.1.0/24).
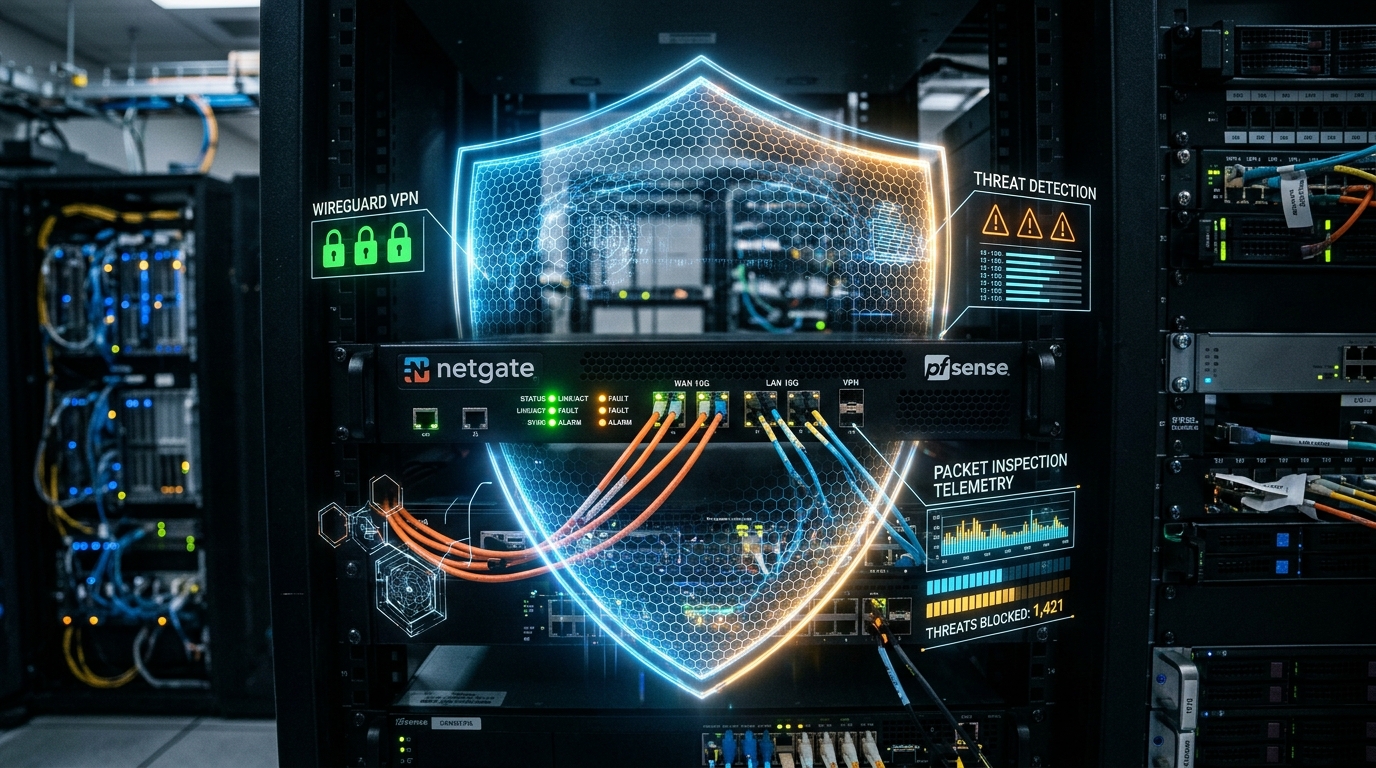
A SpeedyNet arquiteta a divisão em VLANs com switches gerenciáveis e regras de firewall restritivas no pfSense: VLAN de Gerência Out-of-Band, VLAN de Servidores de Banco de Dados, VLAN de Aplicação ERP, VLAN Corporativa de Funcionários, VLAN de Telefonia VoIP e VLAN Isolada de Visitantes.
Com essa abordagem, mesmo que uma máquina na VLAN de usuários seja infectada por malware, as portas do banco de dados (ex: 5432 PostgreSQL, 1433 SQL Server) permanecem invisíveis e inacessíveis, impedindo o movimento lateral do invasor.
Combinando segmentação com inspeção de pacotes e autenticação 802.1X, sua empresa atinge conformidade técnica com normas internacionais e padrões da ISO 27001.