Nos últimos anos, o perfil dos ataques cibernéticos no Brasil mudou drasticamente: invasores passam semanas silenciosos dentro da rede mapeando repositórios Veeam, NAS e discos compartilhados. Quando o gatilho é disparado, a primeira ação é deletar os backups para forçar o pagamento do resgate.
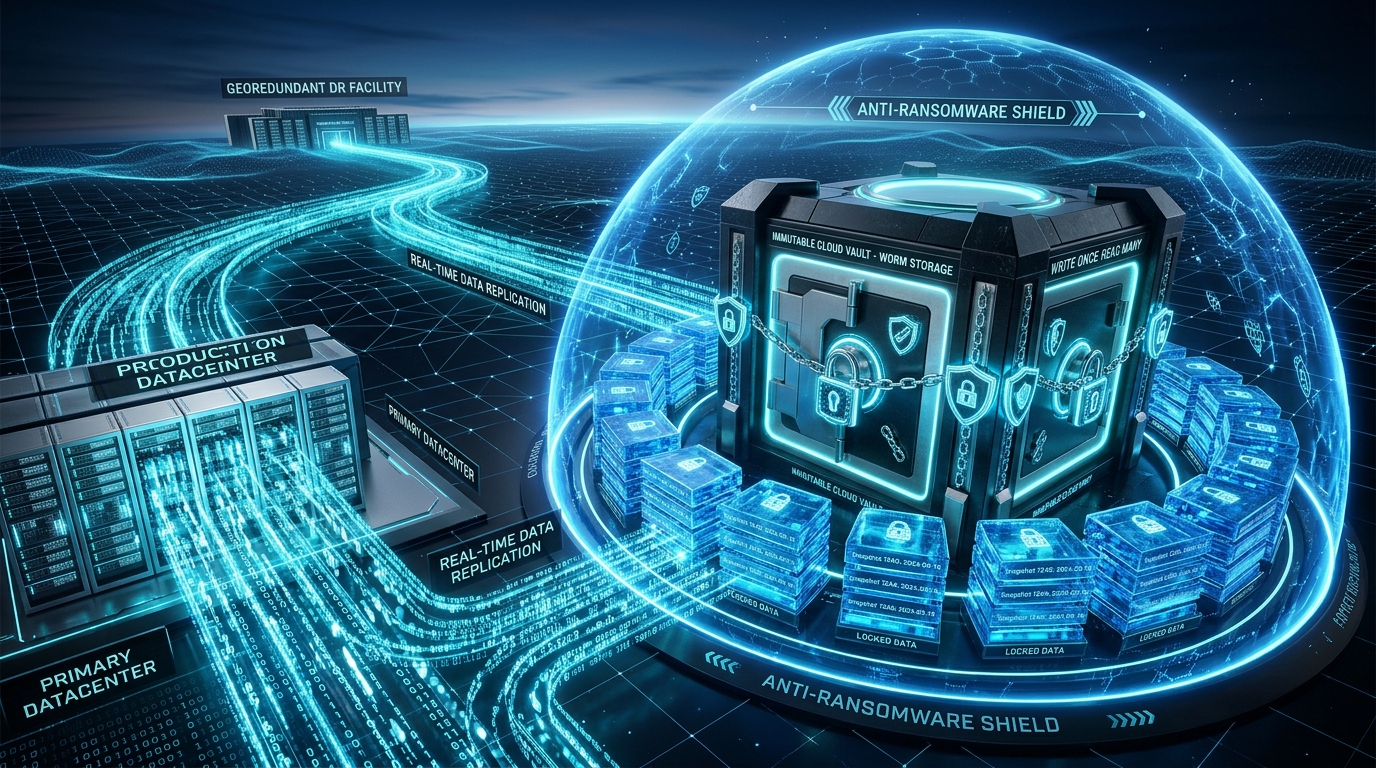
A consagrada Regra 3-2-1 continua sendo o padrão ouro, mas precisa ser atualizada para o conceito de Imutabilidade: 3 cópias dos dados, em 2 mídias diferentes, sendo 1 cópia obrigatoriamente fora da empresa (off-site) e com retenção bloqueada por hardware ou sistema de arquivos (S3 Object Lock ou Linux XFS com chattr +i).
Na prática implementada pela SpeedyNet, o servidor de backup secundário roda em repositório Linux hardening, isolado em VLAN exclusiva sem rota para a internet, acessível apenas via chaves SSH assimétricas gerenciadas pelo NOC.
Mesmo que um invasor comprometa o controlador de domínio (Active Directory), o repositório imutável rejeita comandos de sobrescrita, exclusão ou criptografia durante a janela de retenção contratual (por exemplo, 60 dias).
Além da imutabilidade, executamos testes semestrais de Disaster Recovery simulando a perda total da sede do cliente, garantindo que o RTO (tempo de recuperação) seja rigorosamente cumprido na hora da crise.