A auditoria de vulnerabilidades é o primeiro passo para transformar uma TI reativa em uma infraestrutura blindada. Empresas frequentemente acreditam estar seguras simplesmente porque adquiriram um antivírus, ignorando serviços expostos no roteador de borda.
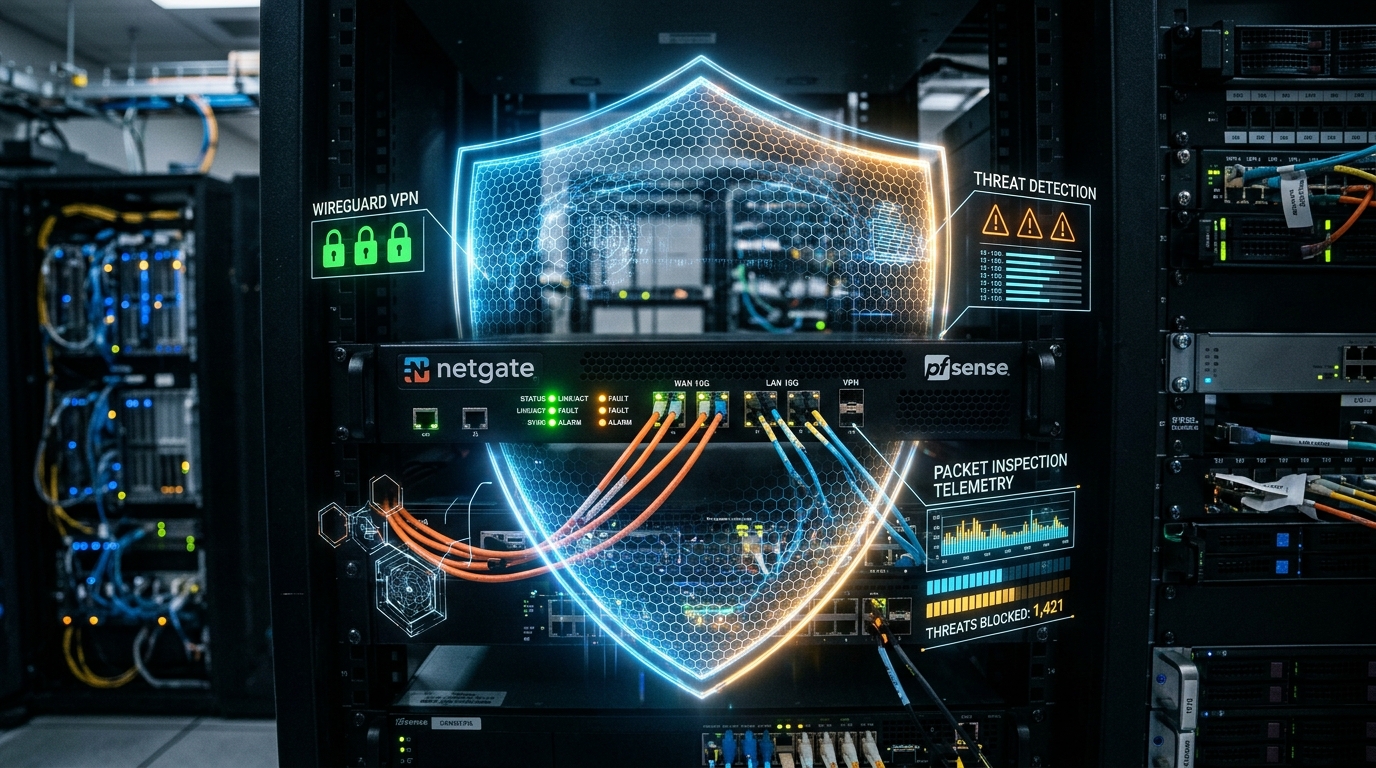
O primeiro item crítico do checklist é a exposição de portas administrativas: RDP (3389), SSH (22), Telnet (23) e interfaces web de roteadores (80/443/8080) nunca devem responder diretamente a IPs públicos na internet.
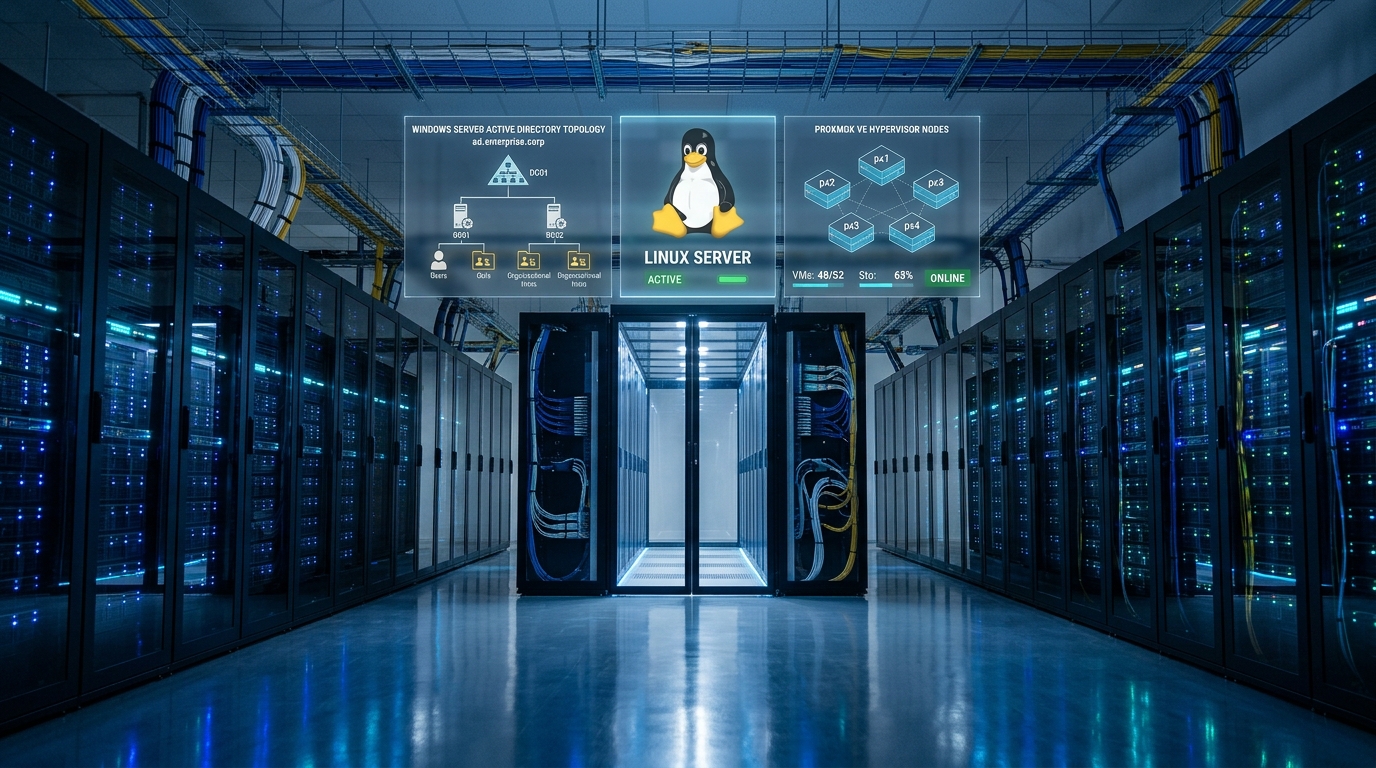
Outro ponto vital é a gestão de patches do sistema operacional: servidores Windows Server e distribuições Linux com meses ou anos sem updates acumulam vulnerabilidades críticas (CVEs com pontuação CVSS 9.8 ou 10.0) que possuem exploits públicos disponíveis na internet.
A SpeedyNet realiza auditorias técnicas externas e internas utilizando scanners profissionais (Nessus, OpenVAS e scripts customizados), analisando superfície de ataque, fraquezas de autenticação e permissões excessivas no Active Directory.
O diagnóstico resulta em um relatório executivo com plano de remediação prioritário, corrigindo as falhas mais graves antes que cibercriminosos as descubram.