Um firewall tradicional atua como a portaria de um condomínio que confere crachás: se a porta 443 (HTTPS) está aberta para um servidor web da empresa, ele permite a passagem de qualquer requisição direcionada àquela porta.
No entanto, ataques modernos como injeção de SQL (SQLi), Cross-Site Scripting (XSS), tentativas de exploração Log4j ou payloads de ransomware trafegam perfeitamente sobre portas web padrão.
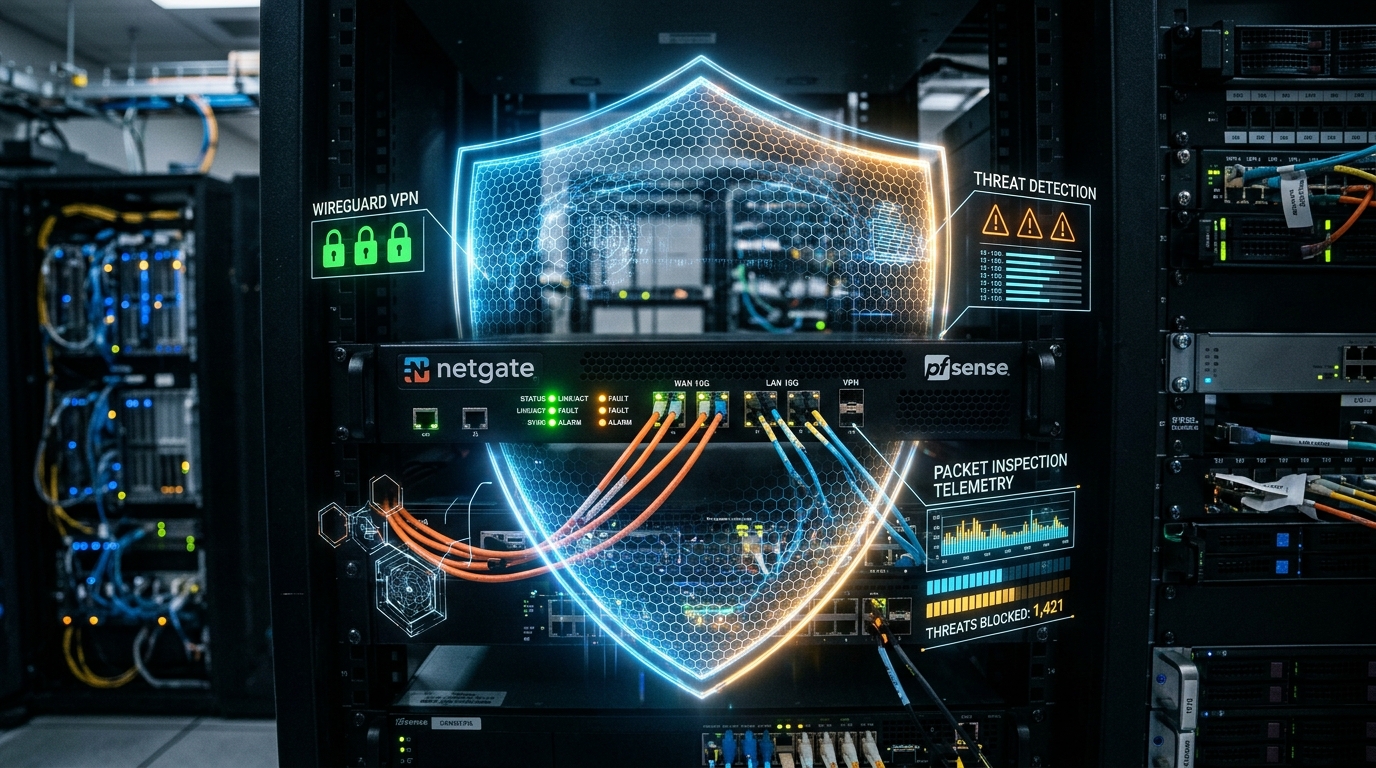
É aqui que entra o Suricata: um motor de detecção e prevenção de intrusão de alta performance multi-thread, integrado aos appliances pfSense configurados pela SpeedyNet.
Ao analisar o fluxo de dados em tempo real utilizando bases corporativas de assinaturas (como Emerging Threats Pro), o Suricata identifica anomalias de protocolo e bloqueia imediatamente o IP de origem no firewall por períodos configuráveis (ex: 24 horas a 7 dias).
Dessa forma, scanners automáticos operados por botnets e agentes maliciosos são neutralizados na borda antes de qualquer tentativa de quebra de senhas nos sistemas da sua empresa.