Muitas empresas contrataram pareceres jurídicos para adequação à LGPD, mas esqueceram de olhar para a infraestrutura física de TI onde os dados pessoais e sensíveis de clientes e funcionários estão efetivamente armazenados.
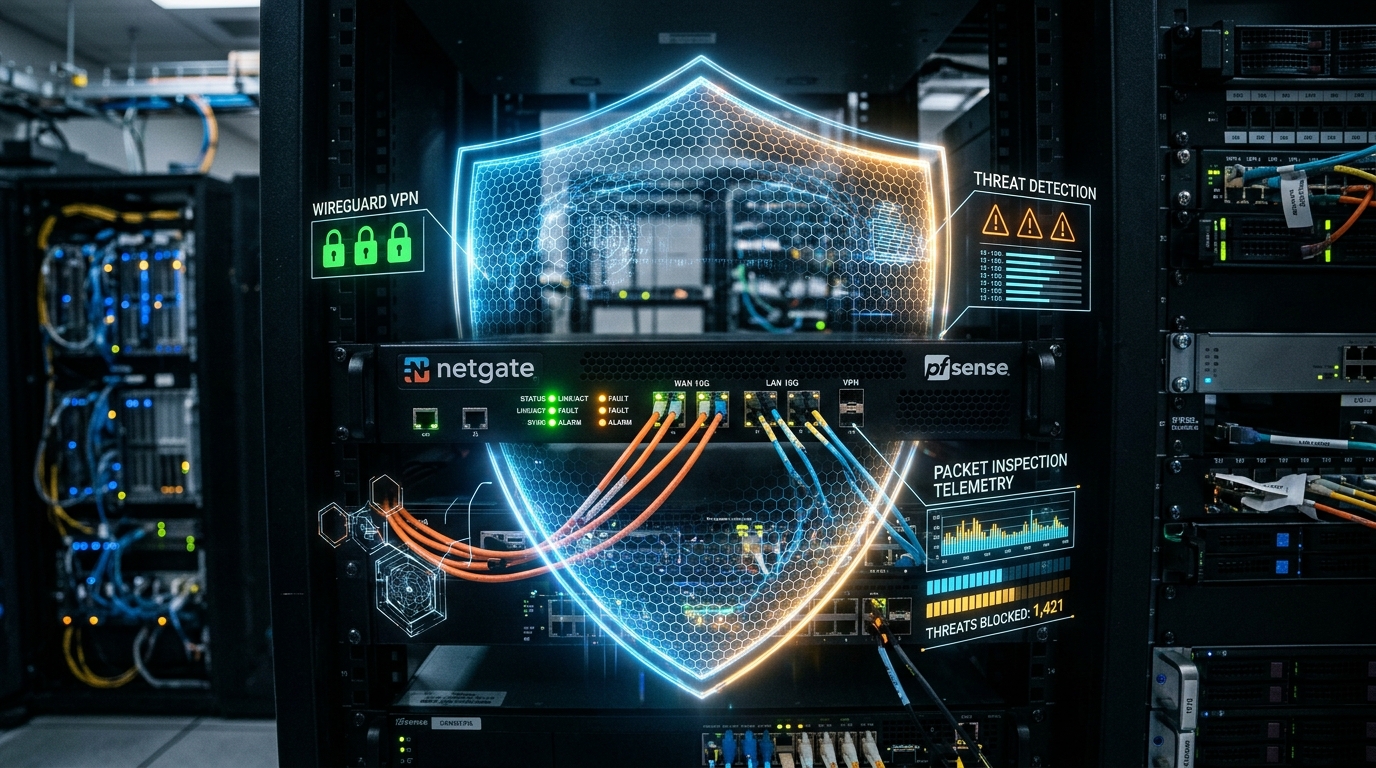
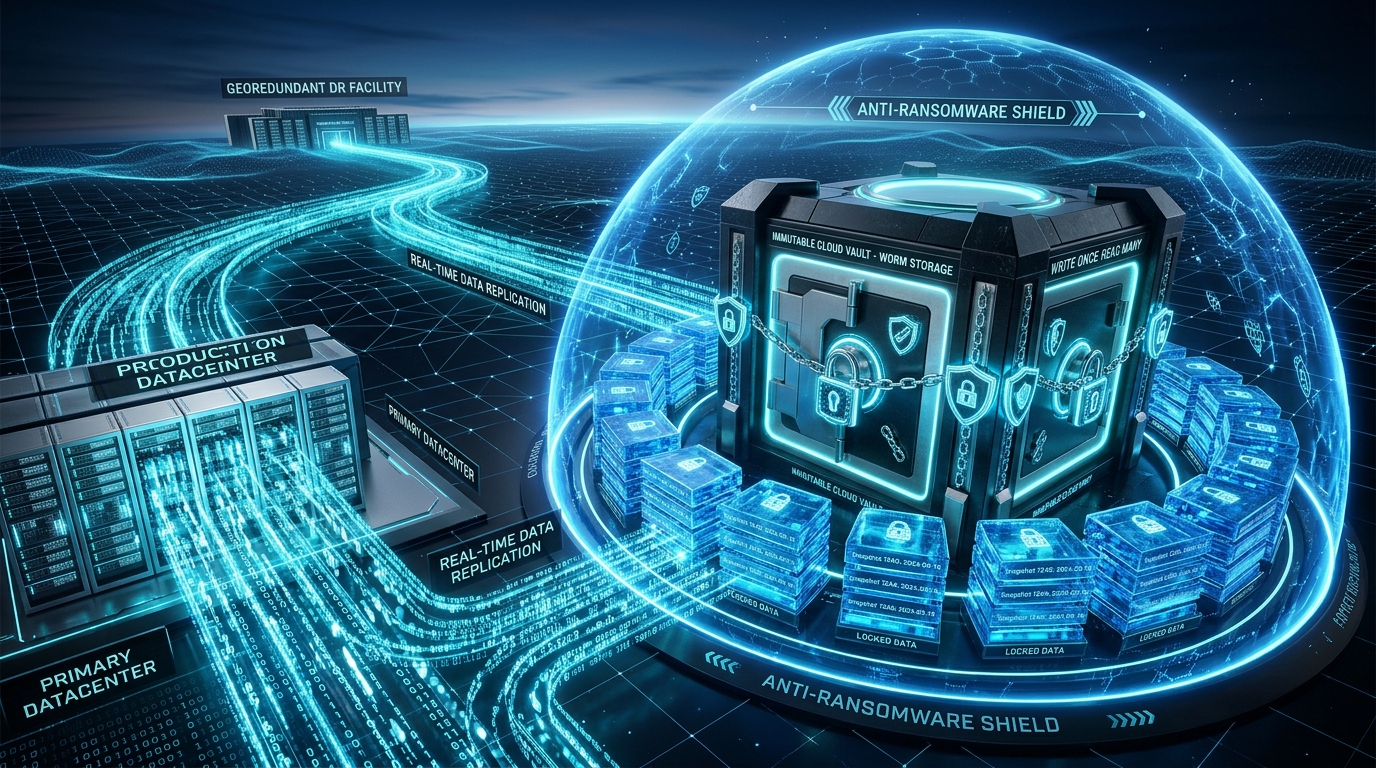
A ANPD estabelece que as empresas devem adotar medidas técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração ou vazamento.
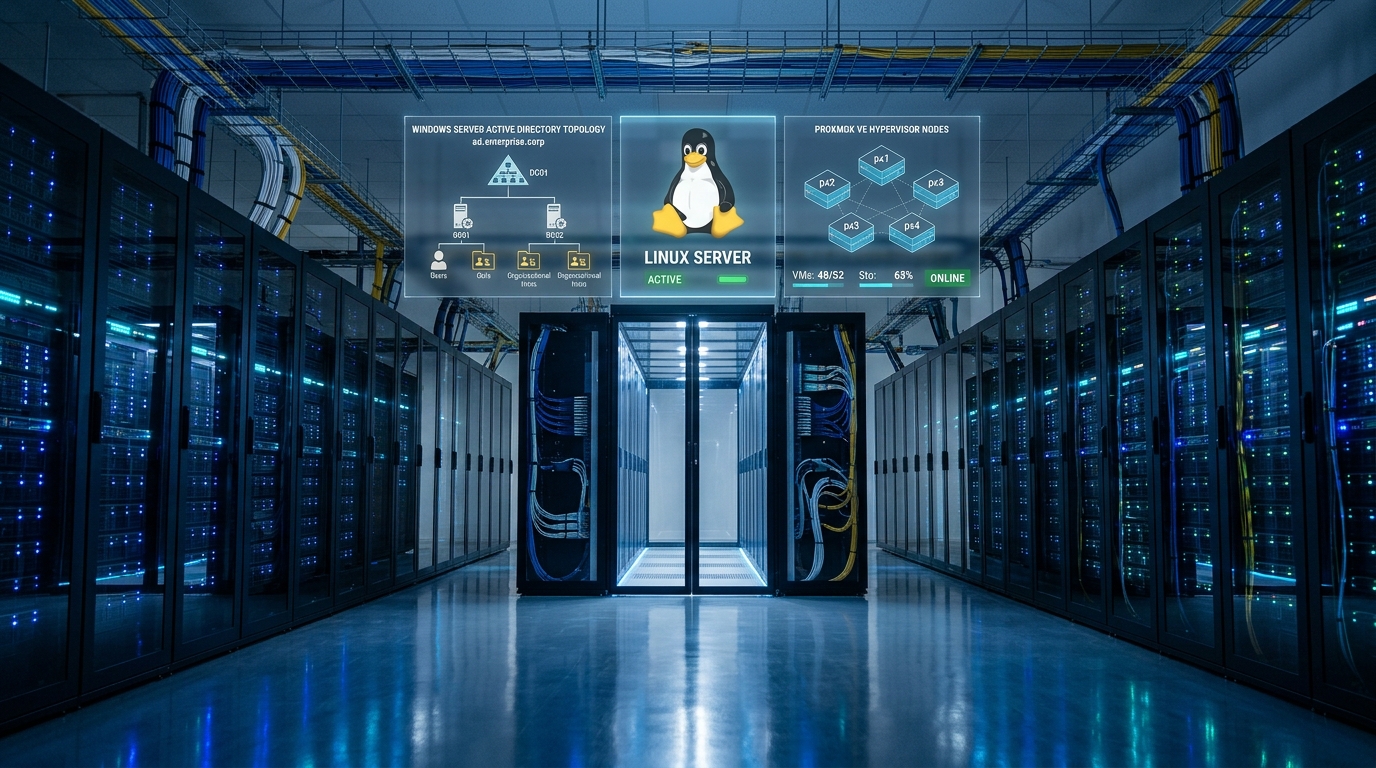
No âmbito da infraestrutura de servidores, isso se traduz em requisitos claros: criptografia em trânsito (TLS 1.3 obrigatório em todos os serviços), criptografia em repouso (discos particionados com LUKS no Linux ou BitLocker no Windows) e segregação de ambientes de homologação sem dados reais.
Outro pilar essencial é a gestão de logs centralizada: servidores de log (Syslog/Elasticsearch) com integridade garantida, registrando quem acessou, modificou ou exportou tabelas de clientes e prontuários.
A SpeedyNet assessora diretorias e encarregados de dados (DPOs) no mapeamento técnico, garantindo que servidores, bancos e backups estejam blindados contra penalidades da ANPD.